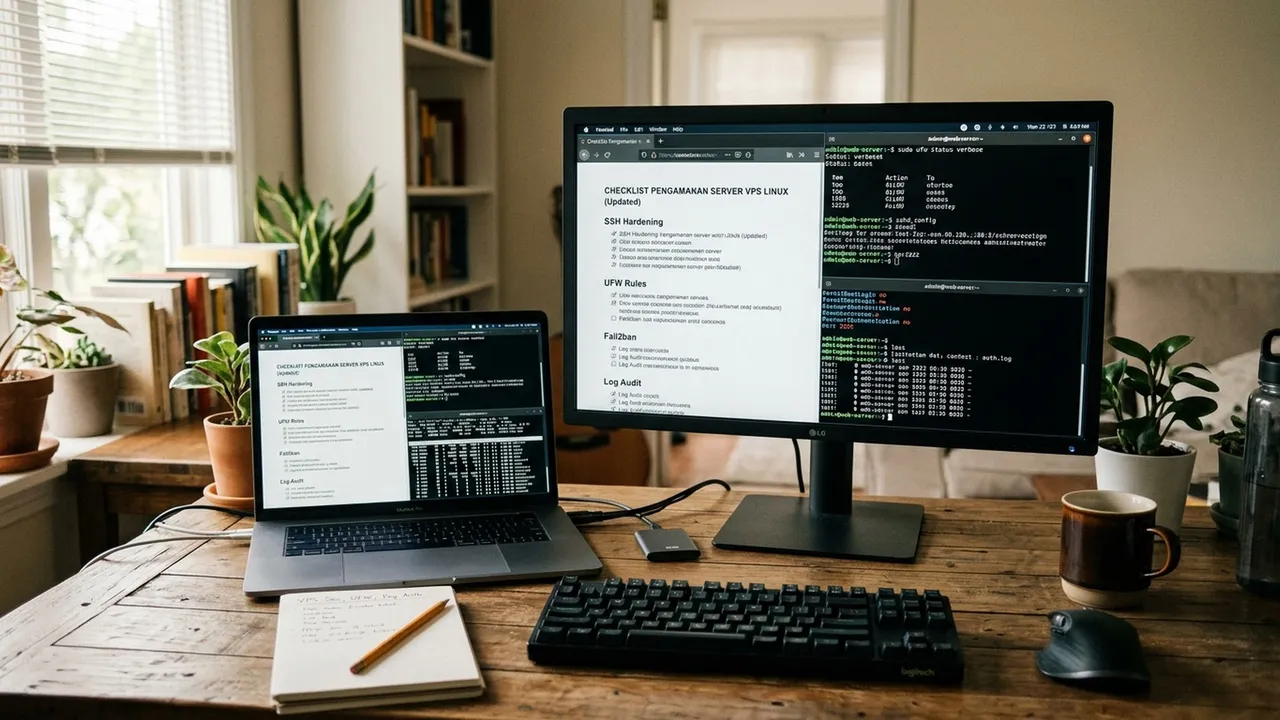
Ketika Anda baru saja menyewa dan mengaktifkan instance server VPS (Virtual Private Server) Linux baru di penyedia cloud seperti DigitalOcean, Linode, AWS Lightsail, atau Hetzner, Anda sebenarnya sedang menempatkan sebuah komputer dengan alamat IP publik terbuka ke belantara internet. Dalam kurun waktu kurang dari 5 menit setelah server online, berkas log sistem (/var/log/auth.log) Anda akan langsung dibanjiri oleh ribuan percobaan login otomatis dari berbagai botnet di seluruh dunia yang mencoba menebak kombinasi username dan kata sandi umum seperti root / password123.
Membiarkan server VPS beroperasi dengan konfigurasi bawaan (default settings) adalah undangan terbuka bagi para peretas untuk menanamkan malware penambang kripto (crypto-miner), mencuri basis data website, atau mengubah server Anda menjadi mesin pengirim spam internasional. Artikel ini menyajikan Checklist Komprehensif Pengamanan Server VPS Linux (Hardening Guide) langkah demi langkah berstandar industri untuk memproteksi website bisnis Anda dari berbagai ancaman siber.
Daftar Isi Pembahasan
- Filosofi Defense in Depth: Mengapa Pengamanan Server Wajib Berlapis-Lapis
- Langkah 1: Pembaruan Sistem Awal & Pengelolaan User Non-Root (Sudo Group)
- Langkah 2: Penguatan Protokol SSH (SSH Key Ed25519 & Disable Password Auth)
- Langkah 3: Konfigurasi Firewall Tingkat Host (UFW - Uncomplicated Firewall)
- Langkah 4: Pencegahan Serangan Brute-Force Menggunakan Fail2ban
- Langkah 5: Otomasi Pembaruan Keamanan (Unattended-Upgrades)
- Langkah 6: Proteksi Memori Bersama (/dev/shm Hardening) & Pengurangan Attack Surface
- Langkah 7: Audit Keamanan Otomatis Menggunakan Lynis Scanner
- Tabel Rangkuman Checklist Hardening VPS Linux
- Kesimpulan & Layanan Hardening Server di Aguzrybudy.com
1. Filosofi Defense in Depth pada Server Linux
Dalam prinsip keamanan siber modern, tidak ada satu dinding pertahanan pun yang kebal seratus persen. Oleh karena itu, kita menerapkan strategi Defense in Depth (Pertahanan Berlapis):
- Lapisan Jaringan (Perimeter): Firewall memblokir semua port terbuka kecuali port web (80/443) dan port administrasi.
- Lapisan Akses (Access Control): Peniadaan autentikasi kata sandi berbasis teks, mewajibkan kunci kriptografi privat (SSH Key).
- Lapisan Hak Akses (Privilege Separation): Mengunci akun
rootlangsung dan mewajibkan eskalasi hak istimewa viasudo. - Lapisan Reaktif (Intrusion Prevention): Sistem pemantau mendeteksi anomali kegagalan login dan memblokir alamat IP penyerang secara otomatis.
2. Langkah 1: Pembaruan Sistem & Membuat User Non-Root
Langkah pertama setelah terhubung ke VPS baru adalah memperbarui repositori paket perangkat lunak dan membuat akun pengguna baru dengan hak istimewa terbatas:
# 1. Perbarui seluruh indeks paket sistem
sudo apt update && sudo apt upgrade -y

# 2. Buat pengguna baru dengan nama yang unik (hindari 'admin' atau 'user')
adduser sysadmin_aguzry

# 3. Masukkan pengguna baru ke dalam grup sudo
usermod -aG sudo sysadmin_aguzry

# 4. Uji login pengguna baru sebelum melanjutkan
su - sysadmin_aguzry
sudo whoami # Harus mengembalikan output 'root'
3. Langkah 2: Penguatan Protokol SSH (SSH Hardening)
Protokol SSH adalah pintu gerbang utama administrasi server. Jangan pernah mengizinkan login menggunakan kata sandi biasa atau mengizinkan akun root login secara langsung.
A. Buat Pasangan Kunci SSH Modern (Ed25519)
Jalankan perintah berikut di terminal komputer lokal Anda (bukan di dalam server):
# Di komputer lokal Anda (Terminal Mac/Linux/PowerShell):
ssh-keygen -t ed25519 -C "admin_key_vps2027"

# Salin public key ke VPS baru Anda
ssh-copy-id -i ~/.ssh/id_ed25519.pub sysadmin_aguzry@IP_SERVER_ANDA
B. Kunci Konfigurasi Berkas SSH Daemon (/etc/ssh/sshd_config)
Buka berkas konfigurasi SSH server dan sesuaikan baris-baris krusial berikut:
sudo nano /etc/ssh/sshd_config

# Ubah parameter berikut untuk keamanan maksimal:
Port 2222                 # Ganti dari port 22 ke port kustom (opsional tapi efektif meredam bot)
PermitRootLogin no        # Larang login langsung sebagai root
PasswordAuthentication no # Tolak login berbasis kata sandi (Wajib SSH Key)
PubkeyAuthentication yes  # Izinkan autentikasi kunci publik
MaxAuthTries 3            # Batas percobaan login gagal
X11Forwarding no          # Nonaktifkan forwarding GUI

# Simpan dan uji sintaks sebelum restart service
sudo sshd -t
sudo systemctl restart ssh
4. Langkah 3: Konfigurasi Firewall Tingkat Host (UFW)
Secara default, VPS Linux mungkin memiliki berbagai port layanan internal yang terekspos. Aktifkan UFW (Uncomplicated Firewall) dengan kebijakan penolakan bawaan (default deny):
# 1. Tetapkan kebijakan standar: Tolak semua koneksi masuk, izinkan semua keluar
sudo ufw default deny incoming
sudo ufw default allow outgoing

# 2. Izinkan port SSH Kustom Anda (JANGAN LUPA sebelum mengaktifkan UFW!)
sudo ufw allow 2222/tcp comment 'Custom SSH Port'

# 3. Izinkan port lalu lintas web publik
sudo ufw allow 80/tcp comment 'HTTP Web Traffic'
sudo ufw allow 443/tcp comment 'HTTPS Encrypted Web Traffic'

# 4. Aktifkan firewall
sudo ufw enable
sudo ufw status verbose
5. Langkah 4: Tangkal Brute Force dengan Fail2ban
Fail2ban adalah daemon pemantau berkas log yang secara otomatis memperbarui aturan iptables firewall untuk memblokir alamat IP yang melakukan percobaan login gagal berulang kali:
# Instalasi Fail2ban
sudo apt install fail2ban -y

# Buat berkas konfigurasi lokal (jail.local)
sudo cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.local
sudo nano /etc/fail2ban/jail.local
Sesuaikan konfigurasi modul SSH jail di dalam berkas jail.local:
[sshd]
enabled = true
port = 2222
filter = sshd
logpath = /var/log/auth.log
maxretry = 3
findtime = 600
bantime = 86400  # Blokir IP penyerang selama 24 jam penuh
Mulai dan periksa status perlindungan Fail2ban:
sudo systemctl restart fail2ban
sudo fail2ban-client status sshd
6. Langkah 5: Otomasi Pembaruan Keamanan (Unattended-Upgrades)
Banyak peretasan server terjadi bukan karena zero-day baru, melainkan karena server tidak diperbarui selama berbulan-bulan padahal patch keamanannya sudah tersedia. Aktifkan pembaruan otomatis untuk patch keamanan Ubuntu/Debian:
# Instalasi modul pembaruan keamanan otomatis
sudo apt install unattended-upgrades update-notifier-common -y

# Aktifkan konfigurasi
sudo dpkg-reconfigure --priority=low unattended-upgrades
7. Langkah 6: Proteksi Direktori /dev/shm & Penonaktifan Layanan Tak Terpakai
Direktori /dev/shm (Shared Memory) sering kali disalahgunakan oleh penyerang untuk mengunggah dan mengeksekusi skrip berbahaya karena direktori ini dapat ditulis oleh semua user secara bawaan. Kita dapat mengunci eksekusi biner di partisi ini:
# Edit /etc/fstab untuk mengamankan shared memory
sudo nano /etc/fstab

# Tambahkan opsi 'noexec,nosuid' pada /dev/shm:
tmpfs /dev/shm tmpfs defaults,noexec,nosuid 0 0

# Terapkan perubahan tanpa reboot
sudo mount -o remount /dev/shm
8. Langkah 7: Audit Keamanan Otomatis Menggunakan Lynis
Lynis adalah alat audit keamanan open source standar industri untuk sistem operasi berbasis Linux. Lynis akan memindai konfigurasi kernel, firewall, user, dan software untuk memberikan skor pengerasan (Hardening Index):
# Unduh dan jalankan audit Lynis
sudo apt install lynis -y
sudo lynis audit system
9. Tabel Rangkuman Checklist Hardening VPS Linux
| Komponen | Tindakan Keamanan Wajib | Status Wajib |
|---|---|---|
| Akun User | Nonaktifkan login direct root, buat akun sudo non-root khusus dengan password kuat. | KRUSIAL |
| Autentikasi SSH | Gunakan Kunci SSH Ed25519, ubah port 22 ke port kustom, set PasswordAuthentication no. |
KRUSIAL |
| Firewall UFW | Default deny incoming, hanya buka port web (80/443) dan port kustom SSH. | KRUSIAL |
| Intrusion Prevention | Pasang Fail2ban dengan bantime minimal 24 jam untuk 3x percobaan login gagal. | Wajib |
| Patching Otomatis | Aktifkan paket unattended-upgrades untuk menambal celah kernel dan OS secara otomatis. |
Wajib |
| Shared Memory | Pasang atribut noexec,nosuid pada partisi /dev/shm di /etc/fstab. |
Direkomendasikan |
Kesimpulan
Mengamankan server VPS Linux bukanlah pekerjaan rumit yang membutuhkan waktu berhari-hari. Dengan menerapkan checklist pengerasan di atas—mulai dari mematikan login root langsung, mewajibkan kunci kriptografi SSH Ed25519, menyetel firewall UFW yang ketat, hingga mengaktifkan Fail2ban—Anda telah menyingkirkan lebih dari 99% serangan siber otomatis yang berkeliaran di internet setiap detiknya.
Apakah bisnis Anda sedang merencanakan migrasi ke server VPS baru, membutuhkan konfigurasi stack web berkinerja tinggi (LEMP/Docker), atau ingin melakukan audit pengerasan keamanan pada server yang sudah aktif? Tim DevOps dan Sysadmin berpengalaman di Aguzrybudy.com siap membantu Anda membangun arsitektur server yang cepat, stabil, dan terlindungi secara maksimal. Hubungi kami sekarang untuk konsultasi infrastruktur bisnis Anda!