Aplikasi web dashboard dan portal internal perusahaan adalah salah satu aset teknologi informasi paling bernilai sekaligus paling rentan dalam lanskap digital modern. Di balik layar antarmuka dashboard yang elegan, terkonsentrasi seluruh "isi perut" bisnis Anda: catatan transaksi keuangan, laporan laba rugi perusahaan, data pribadi pelanggan (PII), margin keuntungan produk, hingga rahasia strategi operasional.
Kombinasi antara tingginya nilai data tersebut dengan aksesibilitas berbasis peramban (web browser) menjadikan dashboard enterprise sebagai target bernilai tinggi nomor satu (high-value target) bagi para peretas, sindikat kejahatan siber, hingga oknum internal yang tidak bertanggung jawab. Satu kebocoran celah otorisasi kecil atau kegagalan enkripsi sesi dapat memicu bencana reputasi, tuntutan denda hukum pelanggaran Undang-Undang Perlindungan Data Pribadi (UU PDP), dan kerugian finansial bernilai miliaran rupiah. Artikel ini menyajikan panduan mendalam tentang Standar Keamanan Aplikasi Web Dashboard untuk Melindungi Data Sensitif Perusahaan berstandar industri perbankan dan enterprise.
Daftar Isi Pembahasan
- Lanskap Ancaman: Mengapa Dashboard Web Menjadi Target Utama Peretasan
- Prinsip Inti Keamanan: Defense-in-Depth & The Principle of Least Privilege
- Standar 1: Otentikasi Tangguh – Multi-Factor Authentication (MFA) & Password Hashing Modern
- Standar 2: Manajemen Sesi & Token – Proteksi JWT, HttpOnly Cookies, & Session Invalidation
- Standar 3: Otorisasi Granular – Role-Based (RBAC) vs Policy-Based Access Control (PBAC)
- Standar 4: Mitigasi Kerentanan OWASP Top 10 (SQLi, Stored XSS, CSRF, IDOR, & SSRF)
- Standar 5: Kriptografi Data Ganda – Encryption in Transit (TLS 1.3) & Encryption at Rest (AES-256)
- Standar 6: Jejak Audit Tak Terbantahkan (Immutable Audit Trails)
- Standar 7: Pertahanan Perimeter Jaringan – Rate Limiting, IP Whitelisting, & WAF
- Tabel Checklist Audit Keamanan Aplikasi Web Dashboard Sebelum Masuk Tahap Produksi
- Kesimpulan & Layanan Audit & Web Development di Aguzrybudy.com
1. Lanskap Ancaman: Target Utama Kejahatan Siber
Laporan dari Verizon Data Breach Investigations Report (DBIR) secara konsisten menunjukkan bahwa lebih dari 70% insiden kebocoran data korporat melibatkan kerentanan pada antarmuka aplikasi web dan penyalahgunaan kredensial akun.
Berbeda dengan website publik (company profile biasa) yang sebagian besar hanya menampilkan data statis yang sudah menjadi rahasia umum, dashboard web memiliki hak istimewa untuk berinteraksi langsung dengan basis data transaksional. Peretas yang berhasil menembus celah keamanan dashboard tidak hanya bisa membaca data rahasia, tetapi juga berpotensi mengubah status pembayaran, menghapus riwayat audit, atau menyisipkan malware ke dalam sistem perusahaan.
2. Prinsip Fondasi: Defense-in-Depth & Least Privilege
Dua pilar filosofi arsitektur keamanan yang wajib diterapkan oleh setiap software architect:
- Defense-in-Depth (Pertahanan Berlapis): Jangan pernah mengandalkan satu lapis pertahanan tunggal. Jika pertahanan perimeter (firewall) berhasil ditembus, lapis otentikasi harus mampu menahan penyerang; jika otentikasi bocor, sistem otorisasi granular harus membatasi kerusakan; jika database diunduh, enkripsi data harus membuat data tersebut tidak terbaca.
- The Principle of Least Privilege (Hak Akses Minimum): Setiap pengguna, akun servis (service account), dan proses API hanya boleh diberikan hak akses seminimal mungkin yang mutlak dibutuhkan untuk menyelesaikan tugas pekerjaannya. Tidak ada staf operasional yang boleh memiliki akses permanen ke hak admin root database produksi.
3. Standar 1: Otentikasi Tangguh (MFA & Secure Hashing)
Otentikasi hanya dengan kombinasi username dan password konvensional sudah usang dan terbukti sangat rapuh terhadap serangan credential stuffing dan phishing.
| Mekanisme Otentikasi | Standar Implementasi Wajib | Tingkat Perlindungan |
|---|---|---|
| Password Hashing Algorithm | Gunakan Argon2id (pilihan standar OWASP terbaru) atau Bcrypt dengan work factor minimal 12. Hindari MD5 dan SHA-256 murni tanpa salt. | Kebal terhadap serangan precomputed rainbow table dan hardware brute-force GPU. |
| Multi-Factor Authentication (MFA) | Wajibkan TOTP (Time-based One-Time Password) via aplikasi authenticator (Google Authenticator / Authy) atau Hardware FIDO2 Security Key (YubiKey). Hindari SMS OTP karena rentan serangan SIM Swap. | Menghentikan 99.9% serangan pengambilalihan akun akibat kata sandi yang bocor di internet. |
| Kebijakan Kata Sandi | Panjang minimum 12 karakter; integrasikan pengecekan otomatis dengan API HaveIBeenPwned untuk mencegah staf menggunakan kata sandi yang pernah bocor. | Mencegah penggunaan kombinasi kata sandi umum yang mudah ditebak. |
4. Standar 2: Manajemen Sesi & Token API (Session Security)
Banyak developer keliru menyimpan token otentikasi (JWT) di localStorage atau sessionStorage peramban. Ini adalah bencana keamanan: setiap script JavaScript jahat yang masuk melalui celah XSS dapat membaca isi localStorage dan mencuri token sesi login seketika.
Aturan baku penyimpanan sesi web dashboard:
// Contoh Header Pengaturan Cookie Sesi Aman pada Backend Express / Node.js
res.cookie('session_token', token, {
  httpOnly: true,     // Melarang akses JavaScript (Kebal dari pencurian via XSS)
  secure: true,       // Hanya dikirimkan melalui protokol enkripsi HTTPS
  sameSite: 'strict', // Mencegah serangan pemalsuan permintaan antar-situs (CSRF)
  maxAge: 3600 * 1000 // Kedaluwarsa otomatis dalam 1 jam tidak aktif
});
5. Standar 3: Otorisasi Berbasis Peran Granular (RBAC vs PBAC)
Jangan membagi pengguna dashboard hanya menjadi dua kategori biner: "Admin" dan "User Biasa". Dalam organisasi profesional, hak akses harus didefinisikan ke dalam matriks peran dan perizinan terinci (Role-Based Access Control / RBAC):
{
  "rbac_permission_matrix": {
    "finance_manager": [
      "financial_reports:read",
      "invoices:export_pdf",
      "refund_transactions:approve"
    ],
    "inventory_staff": [
      "warehouse_stocks:read",
      "warehouse_stocks:update_quantity"
    ],
    "system_superadmin": [
      "audit_logs:read",
      "system_users:manage_roles"
    ]
  }
}
Setiap endpoint API di backend wajib memverifikasi izin spesifik ini sebelum menjalankan query database. Jangan pernah mempercayai validasi logika di sisi frontend saja.
6. Standar 4: Mitigasi Kerentanan Kritis OWASP Top 10
- SQL Injection (SQLi): Jangan pernah menyusun query basis data menggunakan penggabungan string (string concatenation). Selalu gunakan Prepared Statements / Parameterized Queries atau ORM aman (seperti Prisma, Sequelize, atau Eloquent).
- Cross-Site Scripting (XSS): Lakukan sanitasi data input dan encoding data output. Pasang header keamanan modern Content Security Policy (CSP) yang melarang eksekusi skrip inline yang tidak sah.
- Insecure Direct Object References (IDOR): Hindari URL API yang mengekspos ID numerik langsung seperti
/api/invoices/1045tanpa mengecek apakah pengguna yang sedang login benar-benar pemilik faktur 1045 tersebut. Gunakan UUID v4 acak dan validasi relasi kepemilikan tenant di backend. - Server-Side Request Forgery (SSRF): Jika dashboard memiliki fitur untuk mengimpor data dari URL eksternal, batasi alamat IP tujuan (blacklist private IP ranges seperti
127.0.0.1atau169.254.169.254AWS metadata).
7. Standar 5: Kriptografi Data Ganda (Transit & Rest)
- Encryption in Transit (Saat Mengalir di Jaringan): Seluruh komunikasi wajib menggunakan TLS 1.3 dengan cipher suite kuat. Aktifkan header
Strict-Transport-Security (HSTS)dengan durasi minimal 1 tahun untuk memaksa seluruh peramban hanya berkomunikasi melalui jalur terenkripsi. - Encryption at Rest (Saat Tersimpan di Hard Disk Server): Seluruh data sensitif (seperti nomor KTP, nomor rekening bank, dan token API pihak ketiga) wajib dienkripsi di level kolom basis data menggunakan algoritma simetris AES-256-GCM dengan kunci enkripsi yang dikelola oleh layanan Key Management Service (KMS) terpisah.
8. Standar 6: Jejak Audit Tak Terbantahkan (Audit Trails)
Jika terjadi insiden anomali atau fraud internal, sistem Anda harus mampu menjawab pertanyaan forensik: "Siapa yang melakukan apa, kapan waktunya, dari alamat IP mana, dan data apa yang diubah?"
Catat seluruh aktivitas kritis ke dalam Tabel Log Audit yang bersifat Append-Only (Hanya Bisa Menambah, Dilarang Mengubah atau Menghapus). Salin log audit ini secara streaming ke penyimpanan cloud terisolasi (seperti AWS S3 Glacier dengan kebijakan Object Lock) sehingga administrator nakal sekalipun tidak dapat menghapus jejak kejahatannya.
9. Standar 7: Pertahanan Perimeter Jaringan (Rate Limiting & WAF)
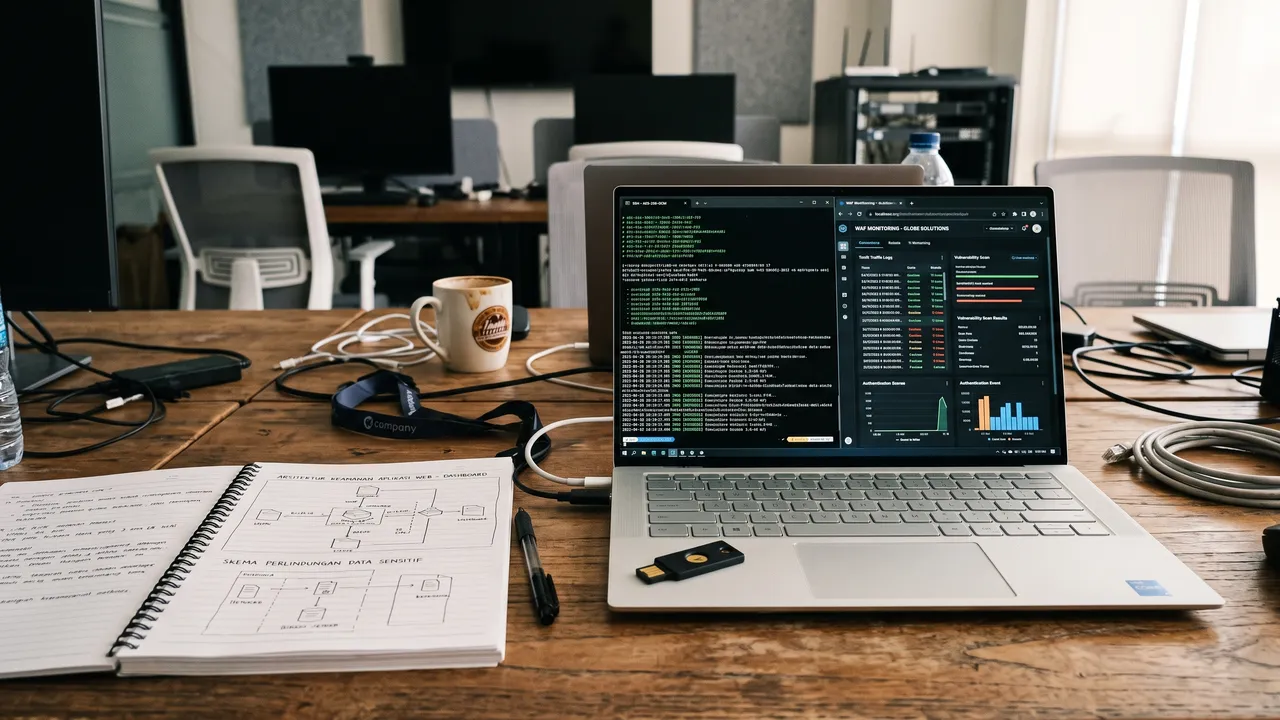
Pasang lapisan Web Application Firewall (WAF) seperti Cloudflare Enterprise atau AWS WAF di depan aplikasi dashboard Anda:
- IP Whitelisting untuk Dashboard Eksekutif: Batasi akses ke endpoint admin dashboard hanya dari alamat IP statis VPN kantor resmi perusahaan.
- Rate Limiting Ketat pada Endpoint Otentikasi: Batasi maksimal 5 percobaan login per IP per menit untuk menggagalkan upaya pembobolan kata sandi secara otomatis (brute-force attacks).
10. Tabel Checklist Audit Keamanan Web Dashboard Sebelum Rilis
| Area Pengujian Keamanan | Kriteria Pengujian yang Harus Lolos | Status Audit |
|---|---|---|
| Proteksi Kredensial | Argon2id/Bcrypt aktif, TOTP 2FA tersedia, pengecekan password bocor aktif. | Wajib Lolos |
| Session Storage | Token sesi disimpan di cookie HttpOnly + Secure + SameSite=Strict, bukan di localStorage. | Wajib Lolos |
| Otorisasi API | Setiap endpoint API memverifikasi RBAC dan kepemilikan tenant (kebal IDOR). | Wajib Lolos |
| Injeksi Database | 100% database query menggunakan parameterized statements tanpa celah SQLi. | Wajib Lolos |
| Enkripsi Kolom | Data pribadi pelanggan (PII) dan nomor keuangan dienkripsi AES-256 di database. | Wajib Lolos |
| Audit Logging | Setiap aksi ubah/hapus data dan login tercatat dengan IP dan timestamp presisi. | Wajib Lolos |
Kesimpulan
Keamanan aplikasi web dashboard bukanlah sebuah fitur tambahan yang ditempelkan di akhir proyek pembuatan sistem, melainkan fondasi arsitektur menyeluruh (Security by Design) yang harus ditanamkan sejak baris kode pertama ditulis.
Biaya investasi yang Anda keluarkan untuk membangun sistem pertahanan berlapis, menerapkan otentikasi MFA, mengunci hak akses RBAC, dan melakukan audit keamanan berkala jauh lebih murah ribuan kali lipat dibandingkan dengan biaya kerugian finansial, sanksi denda regulasi, dan kehancuran reputasi bisnis akibat satu insiden peretasan data fatal.
Apakah sistem aplikasi web dashboard atau portal internal perusahaan Anda saat ini sudah memenuhi standar keamanan siber enterprise modern? Tim konsultan keamanan sistem dan software architect di Aguzrybudy.com menyediakan layanan Secure Web Application Development & Security Hardening Audit komprehensif. Kami memastikan aplikasi web bisnis Anda dibangun dengan arsitektur tangguh, kebal serangan siber, dan mematuhi regulasi perlindungan data tertinggi. Hubungi kami sekarang untuk sesi konsultasi audit keamanan sistem bisnis Anda!