Banyak pemilik bisnis dan manajemen perusahaan terjebak dalam mitos digital paling berbahaya: menganggap bahwa membuat website adalah proyek satu kali selesai (one-and-done project). Begitu website diluncurkan secara resmi dan dapat diakses publik, perhatian kerap beralih sepenuhnya ke aspek penjualan tanpa memikirkan pemeliharaan perangkat lunak di balik layarnya. Selama tampilan visual halaman utama masih terbuka normal, sistem dianggap baik-baik saja.
Faktanya, ekosistem web bersifat dinamis dan bergerak cepat. Kode yang aman dan optimal hari ini bisa menjadi celah kerentanan kritis (zero-day exploit) dalam beberapa pekan mendatang akibat ditemukannya celah keamanan pada pustaka pihak ketiga, pembaruan versi PHP/Node.js, atau perubahan algoritma perayapan mesin pencari. Menunda pembaruan website bukan sekadar mengorbankan fitur baru, melainkan mempertaruhkan reputasi merek, kepercayaan pelanggan, dan kelangsungan operasional bisnis online Anda.
Daftar Isi Pembahasan
- Ilusi Keamanan Digital: Mengapa Website Tanpa Pembaruan Menjadi Sasaran Empuk Bot Jahat
- 3 Pilar Utama Mengapa Update Website Mutlak Diperlukan (Keamanan, Kecepatan & SEO, Kompatibilitas)
- Anatomi Pembaruan Website: Komponen Apa Saja yang Sebenarnya Diperbarui?
- Risiko Fatal Menunda Update: Mulai dari Malware Injection hingga De-Indexing Google
- SOP & Alur Kerja Pembaruan yang Aman (Anti-Crash): Staging, Backup 3-2-1, dan Rollback Plan
- Otomasi vs Manual: Menentukan Kapan Auto-Update Aman Digunakan
- Checklist Pemeliharaan Website Berkala (Mingguan, Bulanan, Kuartalan)
- Kesimpulan & Solusi Maintenance Profesional Bersama Aguzrybudy.com
1. Ilusi Keamanan Digital: Sasaran Empuk Botnet Otomatis
Salah satu alasan paling umum mengapa pemilik website mengabaikan pembaruan adalah anggapan keliru: "Bisnis saya masih skala UMKM, untuk apa peretas tertarik menyerang website saya?".
Di dunia keamanan siber modern, sebagian besar serangan web tidak dilakukan oleh manusia yang menargetkan bisnis Anda secara personal. Serangan diluncurkan oleh ribuan botnet otomatis (crawler scripts) yang memindai jutaan alamat IP dan domain di internet setiap detik untuk mencari website yang masih menjalankan versi CMS, tema, atau plugin usang dengan celah kerentanan (CVE) yang telah dipublikasikan secara terbuka.
Ketika celah tersebut terdeteksi pada website Anda yang tidak pernah diperbarui, botnet akan menyuntikkan skrip jahat secara otomatis dalam hitungan milidetik. Akibatnya, website Anda dapat diubah menjadi penyebar tautan judi online tersembunyi (SEO spam injection), pengirim email spam massal (yang menyebabkan domain Anda masuk blacklist), atau pencuri kredensial kartu kredit pelanggan.
2. Tiga Pilar Krusial Mengapa Update Website Tidak Boleh Ditunda
A. Pilar Keamanan (Cybersecurity & Data Protection)
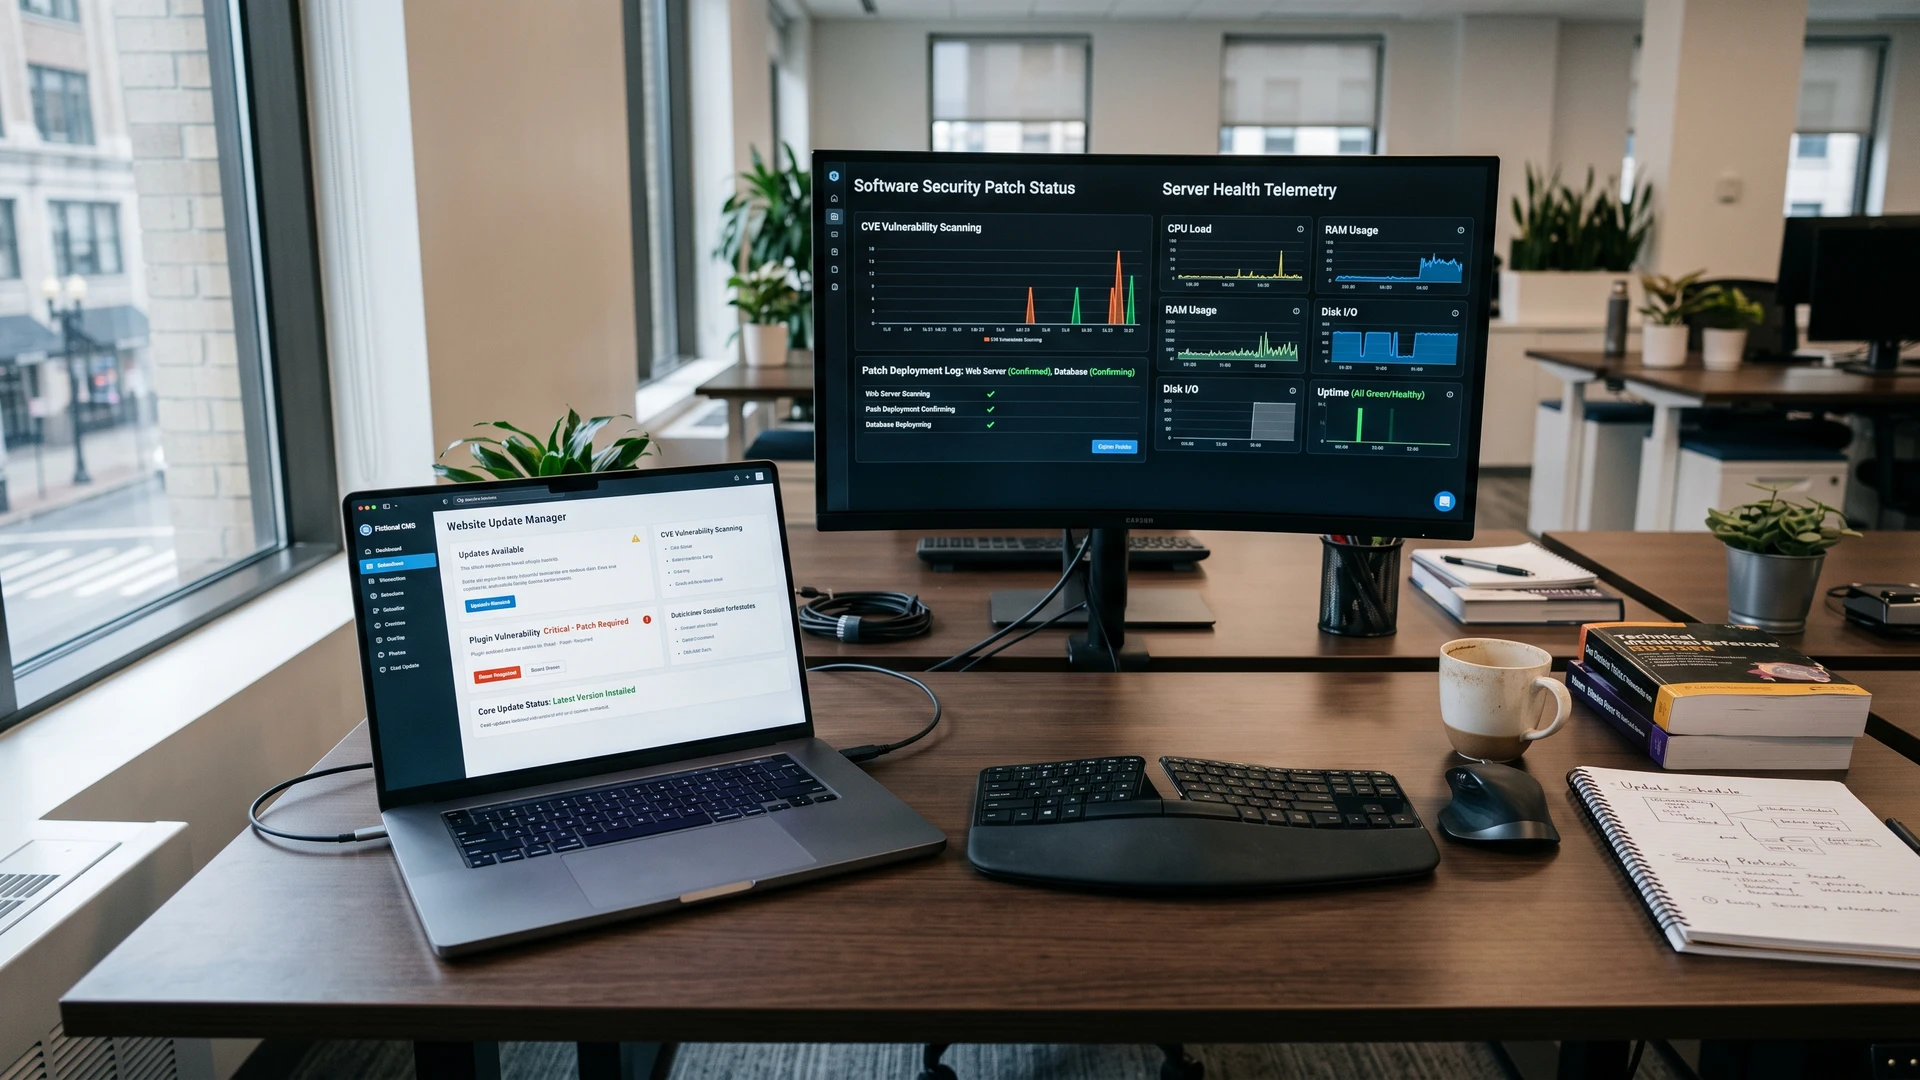
Mayoritas pembaruan perangkat lunak web—baik pada level CMS seperti WordPress, framework seperti Laravel, hingga modul JavaScript—dirilis secara khusus untuk menutup celah keamanan (security patch). Ketika pengembang merilis catatan rilis (release notes) publik yang menyatakan perbaikan celah SQL Injection atau Remote Code Execution (RCE), para pelaku kejahatan siber langsung membaca dokumentasi tersebut untuk mengeksploitasi website-website yang lambat melakukan pembaruan.
B. Pilar Kecepatan, Stabilitas, & Peringkat SEO
Pembaruan sistem sering kali memuat optimasi mesin kompilasi, efisiensi konsumsi memori, dan penyempurnaan kueri basis data. Sebagai contoh, upgrade versi PHP dari 7.4 ke 8.2 atau 8.3 terbukti meningkatkan kecepatan eksekusi backend hingga lebih dari 20-30%. Kecepatan muat halaman (page load time) merupakan sinyal ranking krusial dalam Google Core Web Vitals. Website yang lambat dan sering mengalami galat akibat pustaka usang akan perlahan-lahan terlempar dari halaman pertama hasil pencarian Google.
C. Pilar Kompatibilitas Bisnis & Ekosistem Browser
Browser web modern (Chrome, Safari, Edge, Firefox) secara konsisten merilis versi baru setiap bulan yang memperbarui standar keamanan cookie (seperti atribut SameSite), protokol enkripsi HTTPS, dan dukungan fitur CSS/JS modern. Website yang tidak diperbarui selama bertahun-tahun berisiko mengalami kerusakan tata letak (broken layout), formulir pemesanan macet, atau gerbang pembayaran digital (payment gateway) gagal memproses transaksi karena API lawas yang telah dinonaktifkan (deprecated API).
3. Anatomi Pembaruan Website: Apa Saja yang Diperbarui?
Memperbarui website bukan sekadar mengeklik tombol "Update" pada satu tempat. Dalam arsitektur web modern, terdapat beberapa lapisan (layers) yang membutuhkan perhatian pemeliharaan berkesinambungan:
| Lapisan Sistem | Komponen yang Diperbarui | Frekuensi Ideal | Dampak Jika Diabaikan |
|---|---|---|---|
| Application Core | CMS Core (WordPress, Drupal) atau Framework (Laravel, Express, Django) | Bulanan / Segera saat Security Patch | Eksploitasi celah arsitektur utama, kerentanan otentikasi. |
| Add-ons & Plugins | Modul form kontak, e-commerce extension, SEO plugin, slider | Mingguan | Penyumbang 85%+ celah keamanan malware pada website berbasis CMS. |
| Runtime & Language | Versi PHP, Node.js runtime, Python engine | Kuartalan / Tahunan | Kehilangan dukungan patch resmi (End-of-Life), performa lambat. |
| Database Engine | MySQL, MariaDB, PostgreSQL, Redis | Kuartalan | Kerentanan privilege escalation, kebocoran data, tabel korup. |
| Server OS & Web Server | Linux Ubuntu/Debian packages, Nginx/Apache core, OpenSSL | Bulanan | Kerentanan serangan DDoS, kebocoran sertifikat SSL/TLS. |
4. Risiko Nyata Menunda Pembaruan (Studi Skenario Nyata)
Dampak dari kelalaian pemeliharaan tidak hanya bersifat teoritis. Berikut adalah beberapa skenario kerugian nyata yang sering kami temukan saat menangani pemulihan website klien yang terabaikan:
- Sanksi De-Indexing oleh Google Safe Browsing: Ketika Google mendeteksi adanya kode berbahaya atau malware injeksi di website Anda, Google akan menampilkan layar merah peringatan "Deceptive site ahead" kepada seluruh pengunjung. Trafik bisnis anjlok 95% seketika, dan memulihkan reputasi domain membutuhkan waktu berminggu-minggu setelah pembersihan menyeluruh.
- Pencurian Data Transaksi Pelanggan (Formjacking): Skrip berbahaya disuntikkan secara tak kasat mata pada halaman checkout kasir online untuk merekam nomor kartu kredit atau identitas nomor telepon pembeli. Pelanggaran data semacam ini berpotensi menyeret bisnis ke ranah hukum perlindungan data pribadi (UU PDP).
- Kerusakan Basis Data Permanen: Ketidakcocokan antara skrip aplikasi versi lama dan pembaruan paksa server hosting dapat merusak indeks tabel basis data, mengakibatkan riwayat transaksi atau katalog produk hilang tanpa bisa diakses kembali.
5. SOP Pembaruan Website Anti-Crash (Disaster Recovery Plan)
Banyak pemilik bisnis enggan memperbarui sistem karena takut website mereka justru menjadi rusak (white screen of death). Ketakutan ini wajar jika pembaruan dilakukan secara serampangan langsung di server produksi (live server). Berikut adalah Standar Operasional Prosedur (SOP) profesional yang selalu kami terapkan:
# Alur Eksekusi Pemeliharaan & Pembaruan Bertahap
# Langkah 1: Cadangkan Database dan File Sistem Secara Utuh
mysqldump -u db_user -p --single-transaction --quick database_prod > backup_prod_$(date +%F).sql
tar -czf site_files_backup_$(date +%F).tar.gz /var/www/mywebsite/

# Langkah 2: Sinkronisasikan ke Lingkungan Uji Coba (Staging Environment)
# Lakukan uji pembaruan plugin, dependensi composer/npm, dan core di staging terlebih dahulu
cd /var/www/staging_website/
composer update --no-dev --optimize-autoloader
npm audit fix

# Langkah 3: Jalankan Automated / Manual Regression Test di Staging
# Uji formulir kontak, alur checkout keranjang, login member, dan integrasi payment gateway.

# Langkah 4: Terapkan ke Server Produksi dengan Downtime Minimal
# Jika semua pengujian staging valid, terapkan pembaruan ke server live.
Terapkan selalu prinsip Pencadangan 3-2-1:
- Simpan minimal 3 salinan data (1 data live, 2 cadangan).
- Gunakan 2 media penyimpanan yang berbeda (misalnya disk lokal server dan cloud object storage).
- Simpan minimal 1 salinan di lokasi eksternal (offsite backup) seperti AWS S3, Google Cloud Storage, atau server terpisah agar data tetap aman jika server utama mengalami kebakaran atau malfungsi fisik.
6. Otomasi vs Pembaruan Manual: Mana yang Terbaik?
Sebagian platform menyediakan opsi Automatic Background Updates. Apakah opsi ini aman diaktifkan?
- Aman Diotomasi: Pembaruan minor keamanan (contoh: WordPress versi 6.4.1 ke 6.4.2, atau patch minor keamanan modul). Pembaruan ini jarang mengubah struktur API dan ditujukan khusus menambal celah kritis.
- Wajib Dilakukan Manual dengan Supervisi: Pembaruan mayor (contoh: WordPress 6.x ke 7.0, PHP 8.1 ke 8.3, atau perubahan versi plugin e-commerce seperti WooCommerce). Pembaruan mayor sering kali memperkenalkan breaking changes yang dapat merusak kompatibilitas tema kustom dan integrasi payment gateway Anda.
7. Checklist Pemeliharaan Website Berkala
| Periode | Aktivitas Pemeliharaan Wajib |
|---|---|
| Mingguan |
|
| Bulanan |
|
| Kuartalan |
|
Kesimpulan
Website bisnis Anda adalah etalase digital, perwakilan reputasi merek, dan mesin penghasil pendapatan yang beroperasi 24 jam sehari tanpa henti. Membiarkannya berjalan tanpa pembaruan rutin sama berbahayanya dengan mengoperasikan kendaraan operasional perusahaan tanpa pernah mengganti oli atau memeriksa sistem rem.
Melakukan pembaruan rutin bukan pengeluaran sia-sia, melainkan investasi perlindungan aset digital yang jauh lebih hemat dibandingkan biaya pemulihan bencana siber, penanganan tuntutan kebocoran data, atau kerugian omzet akibat website mendadak tidak dapat diakses berhari-hari.
Tidak memiliki waktu atau tim teknis internal untuk mengelola pembaruan, pencadangan rutin, dan audit keamanan website Anda? Serahkan pemeliharaan sistem web Anda kepada tenaga ahli di Aguzrybudy.com. Kami menyediakan layanan Website Maintenance & Security Monitoring menyeluruh untuk menjamin website Anda selalu cepat, aman, mutakhir, dan siap mendukung pertumbuhan bisnis Anda tanpa kekhawatiran teknis.