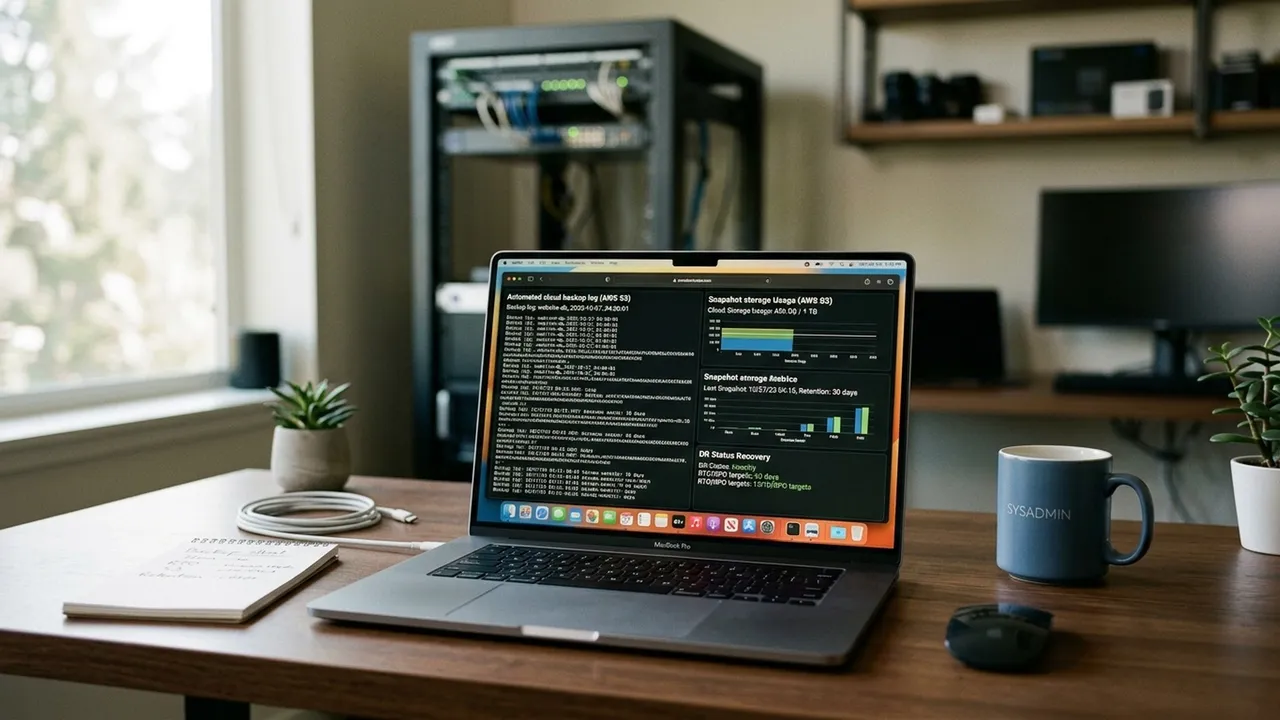
Banyak pengelola server VPS Linux merasa telah aman hanya karena memasang sebuah skrip cron job sederhana yang mengeksekusi mysqldump setiap malam dan menyimpannya di folder /backup pada server yang sama. Namun, apa yang akan terjadi jika penyedia hosting Anda mengalami kegagalan perangkat keras SSD total, pusat data fisik terbakar, atau akun root VPS Anda berhasil dikompromikan oleh serangan ransomware?
Ketika bencana tersebut menimpa, seluruh data website dan arsip cadangan Anda akan musnah secara serentak dalam hitungan detik. Menyimpan berkas backup di server yang sama dengan data produksi bukanlah strategi cadangan, melainkan ilusi keamanan. Solusi mutlak untuk menjamin kedaulatan dan keamanan data bisnis Anda adalah mengalirkan salinan cadangan secara otomatis ke penyedia Cloud Object Storage independen (Offsite Cloud Storage) dengan enkripsi ujung-ke-ujung (end-to-end encryption) dan kontrol hak akses yang ketat. Artikel ini menyajikan panduan arsitektur dan tutorial implementasi langkah demi langkah untuk membangun sistem backup server Linux otomatis ke cloud storage yang aman dan andal.
Daftar Isi Pembahasan
- Bahaya Backup Lokal: Mengapa Cloud Offsite Menjadi Kebutuhan Wajib Bisnis
- Memilih Provider Cloud Object Storage: AWS S3 vs Cloudflare R2 vs Backblaze B2
- Tiga Pilar Keamanan Backup Cloud: Enkripsi GPG, IAM Least Privilege, dan Immutable WORM
- Alat Pilihan Industri: Mengapa Rclone Menjadi Standar Emas Sysadmin
- Tutorial Implementasi 1: Konfigurasi Kredensial Rclone S3-Compatible Storage
- Tutorial Implementasi 2: Menulis Skrip Otomasi Bash Produksi (Dump, Encrypt, Upload, Prune)
- Tutorial Implementasi 3: Menjadwalkan Otomasi via Crontab & Integrasi Alert Notifikasi Telegram
- Strategi Retensi Data: Menerapkan Rotasi GFS (Grandfather-Father-Son)
- SOP Simulasi Pemulihan Data (Disaster Recovery Drill)
- Kesimpulan & Layanan Managed Backup Cloud di Aguzrybudy.com
1. Bahaya Fatal Menyimpan Backup di Server yang Sama
Dalam investigasi insiden kehilangan data skala korporat, lebih dari 70% kerugian permanen terjadi karena file cadangan disimpan pada partisi disk lokal yang sama dengan sistem operasi. Risiko fatal yang mengintai meliputi:
- Malfungsi Perangkat Keras Penyimpanan (Storage Corruption): Kerusakan fisik pada SSD/NVMe node virtualisasi cloud yang menimpa seluruh partisi VPS sekaligus.
- Ransomware & Sabotase Internal: Penyerang yang berhasil mendapatkan akses hak istimewa (root) akan mencari dan menghapus seluruh direktori bernama
backup,dump, atauarchivesebelum mengenkripsi berkas website. - Pusat Data Lumpuh: Insiden kebakaran data center, banjir bandang, atau pemutusan kabel optik internasional yang membuat server tidak dapat diakses berhari-hari.
Solusi standar industri untuk memitigasi seluruh skenario di atas adalah memindahkan berkas cadangan ke Cloud Object Storage yang terpisah secara fisik, geografis, dan jaringan.
2. Memilih Provider Cloud Object Storage (S3-Compatible)
Protokol Amazon S3 (Simple Storage Service) kini telah menjadi standar universal untuk penyimpanan objek cloud. Anda tidak harus menggunakan AWS jika pertimbangan biaya menjadi kendala. Berikut perbandingan provider populer:
| Penyedia Cloud | Biaya Penyimpanan (per TB/bulan) | Biaya Egress (Unduh Data) | Keunggulan Utama |
|---|---|---|---|
| Cloudflare R2 | ± $15 / TB | $0 (Bebas Biaya Egress 100%) | Sangat hemat biaya jika Anda sering menguji restore data; terintegrasi dengan CDN Cloudflare. |
| Backblaze B2 | ± $6 / TB | ± $10 / TB (Gratis 3x kuota simpan) | Harga penyimpanan paling terjangkau di industri, sangat stabil untuk arsip jangka panjang. |
| AWS S3 (Standard / Glacier) | ± $23 / TB (Standard) | ± $90 / TB | Fitur kepatuhan audit enterprise terlengkap, Object Lock WORM tersertifikasi regulasi perbankan. |
3. Tiga Pilar Keamanan Backup Cloud
Mengirimkan data mentah begitu saja ke cloud storage pihak ketiga berpotensi membahayakan privasi bisnis Anda jika akun cloud dibobol. Terapkan tiga pilar pertahanan berikut:
A. Enkripsi Client-Side (GPG AES-256)
Data harus dienkripsi di dalam server Linux Anda sebelum dikirimkan melalui internet. Provider cloud hanya menyimpan gumpalan biner terenkripsi (encrypted blob) tanpa pernah mengetahui kunci pembukanya (Zero-Knowledge Architecture).
B. Kebijakan IAM Least Privilege
Kunci akses API (Access Key & Secret Key) yang dipasang di server Linux hanya boleh memiliki izin s3:PutObject (menulis data baru). Jangan pernah memberikan izin s3:DeleteObject pada kredensial server produksi. Jika server Anda diretas oleh ransomware, peretas tidak akan dapat menghapus berkas backup yang sudah berada di cloud!
C. Immutable Storage (Object Lock WORM)
Aktifkan fitur Write Once, Read Many (WORM) pada bucket cloud storage Anda. Fitur ini mengunci berkas sehingga tidak dapat dihapus atau diubah oleh akun mana pun (termasuk admin akun cloud) selama jangka waktu retensi tertentu (misal: 30 hari).
4. Implementasi Rclone: Standar Emas Sinkronisasi Cloud
Rclone adalah alat baris perintah (CLI) open-source terbaik untuk mengelola berkas di lebih dari 40 penyedia cloud storage. Rclone mendukung multi-threading, verifikasi hash checksum MD5/SHA-256, dan kompresi on-the-fly.
# 1. Instalasi Rclone resmi di Ubuntu / Debian
sudo -v ; curl https://rclone.org/install.sh | sudo bash

# 2. Konfigurasi koneksi cloud storage
rclone config
# Ikuti wizard interaktif untuk menambahkan remote S3 / Cloudflare R2 / Backblaze
Contoh berkas konfigurasi ~/.config/rclone/rclone.conf:
[cloud_backup]
type = s3
provider = Cloudflare
access_key_id = 9a8b7c6d5e4f3a2b1c0d
secret_access_key = 1234567890abcdef1234567890abcdef
endpoint = https://ACCOUNT_ID.r2.cloudflarestorage.com
acl = private
5. Menulis Skrip Otomasi Bash Tingkat Produksi
Berikut adalah skrip lengkap siap pakai yang mengeksekusi dump basis data konsisten, mengompresi berkas media, mengenkripsi arsip menggunakan GPG, mengunggahnya ke cloud, serta membersihkan sisa berkas sementara:
#!/usr/bin/env bash
# ==============================================================================
# SECURE AUTOMATED CLOUD BACKUP SCRIPT FOR LINUX SERVERS
# Author  : Tim Infrastruktur Aguzrybudy.com
# Version : 2.4.0 (Enterprise Ready)
# ==============================================================================
set -euo pipefail

# 1. Konfigurasi Dasar
DATE_TAG=$(date +"%Y-%m-%d_%H%M%S")
TEMP_DIR="/tmp/backup_build_${DATE_TAG}"
REMOTE_DEST="cloud_backup:company-backup-vault/vps-web-01"
PASSPHRASE="KunciEnkripsiSuperKuatGPGDanPanjangSekali2027!"

DB_USER="backup_user"
DB_PASS="StrongSecretUserPassword"
DB_NAME="production_db"
WEB_DIR="/var/www/aguzrybudy.com/public/uploads"

# Webhook Telegram untuk Notifikasi
TELEGRAM_BOT_TOKEN="123456789:ABCdefGHIjklMNOpqrSTUvwxYZ"
TELEGRAM_CHAT_ID="-1009876543210"

send_alert() {
    local status="$1"
    local message="$2"
    curl -s -X POST "https://api.telegram.org/bot${TELEGRAM_BOT_TOKEN}/sendMessage"          -d "chat_id=${TELEGRAM_CHAT_ID}"          -d "parse_mode=HTML"          -d "text=[BACKUP ${status}]%0A${message}" > /dev/null || true
}

echo "=== Memulai Proses Backup pada: $(date) ==="
mkdir -p "${TEMP_DIR}"

# 2. Dump Database MySQL Konsisten (Non-Blocking)
echo "=== [1/4] Mencadangkan Database MySQL..."
mysqldump --user="${DB_USER}"           --password="${DB_PASS}"           --single-transaction           --quick           --routines           --triggers           "${DB_NAME}" | gzip -9 > "${TEMP_DIR}/database_${DATE_TAG}.sql.gz"

# 3. Arsipkan Berkas Media & Uploads
echo "=== [2/4] Mengompresi Berkas Media..."
tar -czf "${TEMP_DIR}/uploads_${DATE_TAG}.tar.gz" -C "${WEB_DIR}" .

# 4. Enkripsi Arsip Gabungan dengan GPG AES-256
echo "=== [3/4] Menggabungkan dan Menjalankan Enkripsi GPG AES-256..."
RAW_TAR="/tmp/bundle_${DATE_TAG}.tar"
tar -cf "${RAW_TAR}" -C "${TEMP_DIR}" .

gpg --symmetric     --cipher-algo AES256     --batch     --yes     --passphrase "${PASSPHRASE}"     --output "${RAW_TAR}.gpg"     "${RAW_TAR}"

# 5. Upload ke Cloud Storage via Rclone
echo "=== [4/4] Mengunggah Arsip Terenkripsi ke Cloud Storage..."
if rclone copy "${RAW_TAR}.gpg" "${REMOTE_DEST}" --checksum --retries 3; then
    BACKUP_SIZE=$(du -h "${RAW_TAR}.gpg" | awk '{print $1}')
    echo "=== Sukses Mengunggah Backup (${BACKUP_SIZE}) ==="
    send_alert "SUCCESS" "Backup server berhasil diunggah ke cloud.%0AUkuran: ${BACKUP_SIZE}%0ATanggal: ${DATE_TAG}"
else
    send_alert "FAILED" "Gagal mengunggah backup ke cloud storage! Segera periksa log server!"
    exit 1
fi

# 6. Pembersihan Berkas Sementara
rm -rf "${TEMP_DIR}" "${RAW_TAR}" "${RAW_TAR}.gpg"

# 7. Lifecycle Pruning: Hapus Cadangan Cloud Lebih Tua dari 30 Hari
rclone delete --min-age 30d "${REMOTE_DEST}"

echo "=== Seluruh Rangkaian Backup Selesai dengan Sukses! ==="
6. Penjadwalan Otomatis Menggunakan Crontab Linux
Simpan skrip di atas pada lokasi aman seperti /usr/local/bin/cloud_backup.sh, berikan izin eksekusi hanya untuk user root, dan jadwalkan melalui cron job:
sudo chmod 700 /usr/local/bin/cloud_backup.sh
sudo chown root:root /usr/local/bin/cloud_backup.sh

# Buka crontab root
sudo crontab -e

# Tambahkan jadwal eksekusi harian pukul 02:30 WIB dini hari:
30 2 * * * /usr/local/bin/cloud_backup.sh >> /var/log/cloud_backup.log 2>&1
7. SOP Simulasi Pemulihan Bencana (Disaster Recovery Drill)
Memiliki 1.000 berkas backup di cloud tidak berarti apa-apa jika Anda tidak tahu cara memulihkannya. Lakukan uji coba restore mandiri setiap kuartal dengan prosedur berikut:
- Unduh Berkas dari Cloud: Jalankan
rclone copy cloud_backup:company-backup-vault/vps-web-01/bundle_XXXX.tar.gpg /tmp/di server uji coba (staging). - Dekripsi Berkas: Buka enkripsi menggunakan perintah
gpg --decrypt --passphrase "KunciEnkripsi" -o bundle.tar bundle_XXXX.tar.gpg. - Ekstrak dan Impor Database: Ekstrak arsip tar, lalu impor dump SQL ke database staging:
gunzip < database_XXXX.sql.gz | mysql -u user -p staging_db. - Verifikasi Integritas: Periksa apakah tabel transaksi terakhir dan file media tampil utuh tanpa galat kompresi.
8. Checklist Keamanan Sistem Backup Server Linux
| Area Pemeriksaan | Tindakan yang Harus Dipenuhi | Tingkat Prioritas |
|---|---|---|
| Lokasi Penyimpanan | Tersimpan di Cloud Object Storage terpisah, bukan di partisi disk VPS produksi. | KRUSIAL |
| Kerahasiaan Data | Dienkripsi menggunakan GPG AES-256 sebelum data keluar dari server Linux. | KRUSIAL |
| Ketahanan Ransomware | Kredensial API server hanya memiliki izin PutObject dan Object Lock WORM aktif. |
KRUSIAL |
| Monitoring Eksekusi | Dilengkapi notifikasi otomatis instan via Telegram/Slack jika proses backup gagal. | Wajib |
| Pengujian Rutin | Simulasi pemulihan riil ke server staging minimal satu kali setiap 3 bulan. | Wajib |
Kesimpulan
Membangun sistem backup server Linux otomatis ke cloud storage adalah investasi keamanan paling fundamental untuk melindungi kelangsungan bisnis digital Anda. Dengan memadukan efisiensi Rclone, ketangguhan enkripsi client-side GPG AES-256, kebijakan hak akses IAM Least Privilege, dan retensi berkala, Anda memiliki jaminan ketenangan pikiran bahwa data bisnis Anda selalu aman, terlindungi dari ransomware, dan siap dipulihkan kapan pun bencana melanda.
Ingin mengotomasi sistem backup multi-cloud untuk jaringan server Linux perusahaan Anda, menerapkan arsitektur disaster recovery berstandar perbankan, atau butuh bantuan audit infrastruktur server? Tim DevOps senior di Aguzrybudy.com siap membantu merancang solusi cadangan data yang tangguh, otomatis, dan hemat biaya. Hubungi kami sekarang untuk konsultasi infrastruktur bisnis Anda!