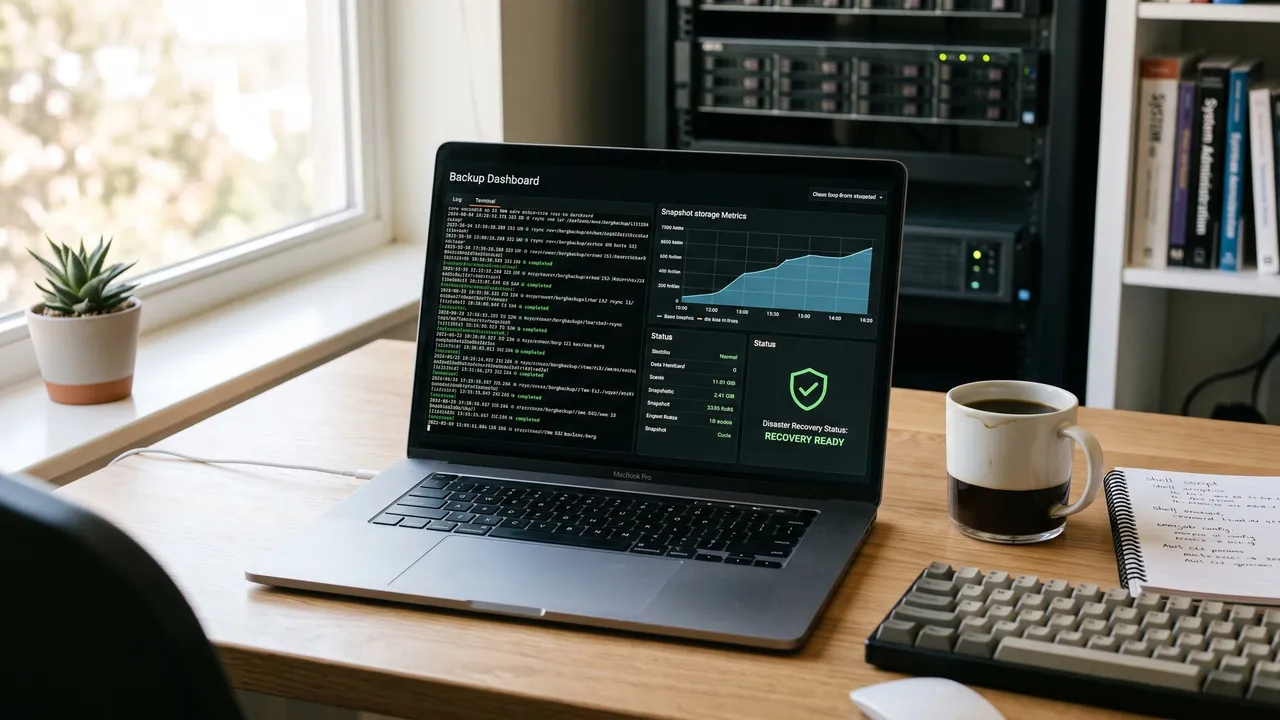
Dalam dunia rekayasa sistem dan infrastruktur web, terdapat pepatah klasik yang tidak pernah usang: "Hanya ada dua jenis pemilik website di dunia: mereka yang sudah pernah kehilangan data fatal, dan mereka yang sebentar lagi akan mengalaminya." Tragedi kebakaran pusat data OVH di Strasbourg pada tahun 2021 yang melenyapkan jutaan data situs web secara permanen, maraknya serangan ransomware yang menyandera basis data perusahaan, hingga insiden kesalahan manusia (human error) saat mengeksekusi perintah di server produksi adalah pengingat keras bahwa server fisik bukanlah entitas yang kebal bencana.
Sayangnya, sebagian besar bisnis online dan pemilik website baru menyadari kerapuhan sistem cadangan mereka saat bencana telah terjadi. Banyak yang merasa aman hanya karena penyedia hosting mereka mencantumkan label "Free Daily Backup", tanpa pernah memverifikasi di mana berkas tersebut disimpan, bagaimana enkripsinya, dan apakah data tersebut benar-benar dapat dipulihkan (restore) saat sistem runtuh. Artikel ini menyajikan panduan mendalam mengenai Strategi Backup Website yang Benar dan Standar Industri untuk menjamin kontinuitas bisnis Anda tanpa risiko kehilangan data.
Daftar Isi Pembahasan
- Paradoks Backup: Mengapa Backup yang Belum Diuji Sama Saja dengan Nol
- Aturan Emas 3-2-1 Backup Strategy: Standar Tertinggi Perlindungan Data
- Evolusi Modern 3-2-1-1-0: Menangkal Ancaman Ransomware dengan Immutable Storage
- Anatomi Komponen Website yang Wajib Dicadangkan: Database vs File Media vs Konfigurasi
- Memilih Metode Cadangan yang Tepat: Full, Incremental, dan Differential
- Implementasi Praktis: Skrip Otomasi Bash, Enkripsi GPG, dan Pengiriman ke Cloud Storage
- Memahami Parameter Kritis: RTO (Recovery Time Objective) & RPO (Recovery Point Objective)
- SOP Simulasi Disaster Recovery Drill: Menguji Keberhasilan Pemulihan Data
- Checklist Audit Sistem Backup Website
- Kesimpulan & Layanan Manajemen Backup Terkelola di Aguzrybudy.com
1. Paradoks Backup: Cadangan Tanpa Pengujian adalah Ilusi
Kesalahan paling mendasar yang dilakukan pengelola sistem adalah mengasumsikan bahwa proses pencadangan yang berstatus "Success" pada panel server otomatis menjamin keamanan data. Faktanya, dalam berbagai investigasi insiden kehilangan data:
- File Backup Korup (Silent Corruption): Berkas arsip
.tar.gzatau dump.sqltersimpan dengan ukuran ratusan megabyte, namun saat diekstrak ternyata terpotong di tengah jalan (truncated) akibat memori server habis saat proses kompresi. - Inkonsistensi State Transaksi: Pencadangan basis data yang dilakukan saat transaksi pembayaran sedang ramai tanpa mekanisme single-transaction lock menghasilkan tabel relasional yang timpang (misalnya tabel
orderstercadangkan, tetapi tabelorder_itemsterkait tidak terbawa). - Ketiadaan Kunci Enkripsi: Berkas cadangan terenkripsi dengan baik, namun tim teknis lupa menyimpan atau mendokumentasikan kunci dekripsinya di luar server utama yang terbakar.
Prinsip fundamental para insinyur keandalan sistem (Site Reliability Engineer) menyatakan: "Nilai sebuah backup ditentukan oleh keberhasilan proses restore-nya, bukan proses pembuatannya."
2. Aturan Emas 3-2-1 Backup Strategy
Standar baku yang diakui secara global dalam manajemen kontinuitas bisnis adalah Aturan 3-2-1:
| Prinsip | Kebutuhan | Penerapan Nyata pada Website Bisnis |
|---|---|---|
| 3 Salinan Data | Memiliki minimal 3 salinan data independen | 1 data aktif di server produksi, 1 salinan cadangan lokal di server sekunder/NAS, dan 1 salinan di cloud offsite. |
| 2 Media Berbeda | Menyimpan pada minimal 2 tipe media penyimpanan berbeda | Contoh: Block Storage SSD NVMe pada server hosting dan Object Storage terdistribusi (seperti S3 bucket). |
| 1 Salinan Offsite | Menyimpan minimal 1 salinan di lokasi geografis terpisah | Jika server produksi Anda berada di Data Center Jakarta, salinan cadangan offsite wajib disimpan di region berbeda (misal: Singapura atau Tokyo) untuk mengantisipasi bencana gempa/jaringan skala nasional. |
Evolusi Modern: Aturan 3-2-1-1-0 untuk Menangkal Ransomware
Dalam beberapa tahun terakhir, pelaku kejahatan siber mengembangkan varian malware yang secara sengaja mencari dan menghapus seluruh berkas backup sebelum mengenkripsi server utama. Oleh karena itu, industri keamanan siber kini menerapkan aturan 3-2-1-1-0:
- +1 Salinan Offline / Immutable: Memanfaatkan fitur Object Lock (WORM - Write Once, Read Many) pada cloud storage seperti AWS S3 atau Cloudflare R2. Dalam mode immutable, berkas backup yang telah diunggah tidak dapat dihapus atau diubah oleh siapa pun (bahkan oleh akun root sekalipun) selama periode retensi tertentu (misal: 30 hari).
- +0 Kesalahan (Zero Errors): Memastikan verifikasi integritas checksum otomatis dan pengujian pemulihan berkala tanpa ada galat sama sekali.
3. Komponen Apa Saja yang Wajib Dicadangkan?
Pencadangan website tidak boleh dilakukan secara serampangan dengan menyalin seluruh folder root server setiap jam, karena hal itu akan memboroskan bandwidth dan kapasitas disk. Pisahkan komponen website menjadi tiga kategori utama:
- Basis Data Dinamis (Transactional Database): Tabel pengguna, transaksi e-commerce, riwayat poin, dan postingan artikel. Frekuensi cadangan: Harian atau Real-Time (Point-in-Time Recovery via WAL / Binlog).
- Berkas Media Unggahan Pengguna (User Uploads): Foto produk, avatar pengguna, lampiran faktur PDF (biasanya terletak di folder
wp-content/uploads/ataustorage/app/public/). Frekuensi cadangan: Harian atau Tersinkronisasi secara Incremental. - Konfigurasi Lingkungan & Kode Sumber (Config & Source Code): Berkas konfigurasi web server (Nginx vhost), konfigurasi PHP, berkas lingkungan
.env(kredensial API & secret key), dan repositori Git. Frekuensi cadangan: Setiap kali ada pembaruan arsitektur atau rilis versi kode baru.
4. Implementasi Skrip Otomasi Backup Berbasis Bash & Cloud Sync
Berikut adalah contoh skrip otomasi produksi yang tangguh menggunakan bahasa Bash di lingkungan server Linux (Ubuntu/Debian). Skrip ini melakukan pencadangan database MySQL secara konsisten, mengompresi direktori upload, mengenkripsi arsip menggunakan GPG, dan mengunggahnya ke Cloud Object Storage menggunakan Rclone:
#!/usr/bin/env bash
# ==============================================================================
# SCRIPT OTOMASI BACKUP WEBSITE & DATABASE BERSTANDAR INDUSTRI
# Penulis : Tim Infrastruktur Aguzrybudy.com
# ==============================================================================
set -euo pipefail

# Konfigurasi Direktori & Tanggal
BACKUP_DATE=$(date +"%Y-%m-%d_%H%M%S")
TEMP_DIR="/tmp/site_backup_${BACKUP_DATE}"
DEST_REMOTE="cloudflare_r2:backup-bucket/aguzry-prod"
ENCRYPTION_PASSPHRASE="KunciRahasiaSangatPanjangDanKuat2027!"

DB_NAME="aguzry_production"
DB_USER="backup_agent"
DB_PASS="StrongSecretAgentPassword"
WEB_ROOT="/var/www/aguzrybudy.com/public/uploads"

echo "=== [1/5] Mempersiapkan direktori penampungan sementara..."
mkdir -p "${TEMP_DIR}"

echo "=== [2/5] Mencadangkan Database MySQL (Transactional & Consistent)..."
mysqldump --single-transaction           --quick           --routines           --triggers           --user="${DB_USER}"           --password="${DB_PASS}"           "${DB_NAME}" | gzip -9 > "${TEMP_DIR}/db_${DB_NAME}_${BACKUP_DATE}.sql.gz"

echo "=== [3/5] Mengompresi berkas media statis & uploads..."
tar -czf "${TEMP_DIR}/media_${BACKUP_DATE}.tar.gz" -C "${WEB_ROOT}" .

echo "=== [4/5] Menggabungkan & mengenkripsi arsip dengan GPG AES-256..."
FINAL_ARCHIVE="/tmp/backup_bundle_${BACKUP_DATE}.tar"
tar -cf "${FINAL_ARCHIVE}" -C "${TEMP_DIR}" .

# Enkripsi simetris menggunakan algoritma AES-256
gpg --symmetric     --cipher-algo AES256     --batch     --yes     --passphrase "${ENCRYPTION_PASSPHRASE}"     --output "${FINAL_ARCHIVE}.gpg"     "${FINAL_ARCHIVE}"

echo "=== [5/5] Mengunggah cadangan terenkripsi ke Cloud Storage (Offsite)..."
rclone copy "${FINAL_ARCHIVE}.gpg" "${DEST_REMOTE}"     --fast-list     --checksum     --retries 3

echo "=== Membersihkan berkas sementara..."
rm -rf "${TEMP_DIR}" "${FINAL_ARCHIVE}" "${FINAL_ARCHIVE}.gpg"

# Hapus backup di cloud yang lebih tua dari 30 hari (Lifecycle Management)
rclone delete --min-age 30d "${DEST_REMOTE}"

echo "=== Backup Berhasil Diselesaikan pada: $(date) ==="
Pasang skrip di atas pada crontab sistem Linux agar dieksekusi secara otomatis setiap hari pada jam sepi trafik (misalnya pukul 02.00 dini hari):
# Jalankan backup otomatis setiap hari pukul 02:00 WIB
0 2 * * * /usr/local/bin/automated_backup.sh >> /var/log/backup_execution.log 2>&1
5. Menentukan Metrik Kritis: RTO dan RPO Bisnis
Dalam merancang kebijakan penanganan bencana (Disaster Recovery Policy), manajemen bisnis wajib menyepakati dua metrik utama dengan tim IT:
| Metrik | Definisi | Contoh Kasus Toleransi Bisnis |
|---|---|---|
| RPO (Recovery Point Objective) | Batas toleransi maksimal kehilangan data yang dapat diterima jika terjadi kerusakan (diukur dalam durasi waktu). | Jika RPO Anda adalah 1 jam, maka sistem wajib mencadangkan transaksi setiap jam. Jika server meledak pukul 14.00, transaksi paling lama yang hilang maksimal hanya yang terjadi setelah pukul 13.00. |
| RTO (Recovery Time Objective) | Batas waktu maksimal yang dibutuhkan untuk memulihkan website agar dapat online kembali setelah bencana terjadi. | Jika RTO Anda adalah 30 menit, maka proses penyediaan server baru dan eksekusi skrip restore data dari cloud ke server hidup tidak boleh melampaui 30 menit. |
6. Prosedur Uji Coba Pemulihan Bencana (Disaster Recovery Simulation Drill)
Lakukan simulasi bencana setidaknya satu kali setiap kuartal. Jangan menunggu musibah nyata menimpa Anda untuk mengetahui apakah staf Anda mampu memulihkan sistem:
- Sediakan Server Kosong Baru: Luncurkan sebuah instance server virtual (VPS) kosong yang belum terpasang aplikasi apa pun.
- Unduh Salinan Cadangan dari Cloud Storage: Simulasikan kondisi di mana server utama musnah total dan Anda hanya mengandalkan bucket penyimpanan offsite.
- Lakukan Dekripsi & Impor Data: Eksekusi dekripsi GPG, impor basis data SQL, dan ekstrak berkas media ke path yang tepat.
- Verifikasi Integritas Aplikasi (Smoke Testing): Jalankan web server dan periksa apakah katalog produk tampil normal, pengguna dapat login, dan tidak ada tabel relasional yang rusak.
- Dokumentasikan Durasi: Hitung waktu total yang dihabiskan. Apakah sesuai dengan ambang batas RTO yang telah ditargetkan?
7. Checklist Praktis Audit Sistem Backup Website
| Pemeriksaan Sistem | Kriteria yang Harus Dipenuhi | Status |
|---|---|---|
| Lokasi Penyimpanan | Salinan cadangan tersimpan di server/cloud yang terpisah secara fisik dan geografis dari hosting utama. | Wajib |
| Ketahanan Ransomware | Mengaktifkan Object Lock (WORM / Immutability) pada bucket penyimpanan cloud. | Wajib |
| Kerahasiaan Enkripsi | Berkas cadangan terenkripsi AES-256 dan kunci rahasia disimpan di password manager terpusat. | Wajib |
| Pemberitahuan Otomatis | Ada notifikasi instan via Telegram/Slack/Email jika cron job backup mengalami kegagalan eksekusi. | Krusial |
| Simulasi Pemulihan | Melakukan uji coba restore riil ke server staging minimal satu kali per 3 bulan. | Krusial |
Kesimpulan
Strategi pencadangan data website bukanlah pengeluaran operasional yang sia-sia, melainkan polis asuransi utama bagi kelangsungan bisnis digital Anda. Membangun sistem backup yang mematuhi aturan 3-2-1, menerapkan enkripsi berkas yang kokoh, mengotomasi pengiriman data ke penyimpanan awan offsite yang kebal ransomware, serta menguji proses pemulihan secara disiplin akan memastikan bisnis Anda mampu bangkit kembali dalam hitungan menit saat insiden terburuk terjadi.
Khawatir sistem backup website perusahaan Anda saat ini belum memenuhi standar keamanan atau tidak yakin apakah data Anda bisa dipulihkan saat darurat? Tim ahli infrastruktur dan keamanan sistem di Aguzrybudy.com menyediakan layanan Audit Disaster Recovery & Automated Multi-Cloud Backup Management. Hubungi kami hari ini untuk mengamankan aset digital terpenting bisnis Anda dengan infrastruktur cadangan kelas enterprise!